Renfe atribuye a servidores de Adif un posible acceso a datos de usuarios
El análisis preliminar apunta a nombres y correos electrónicos; Renfe dijo no tener indicios concluyentes de difusión pública ni de acceso a datos bancarios o DNI.
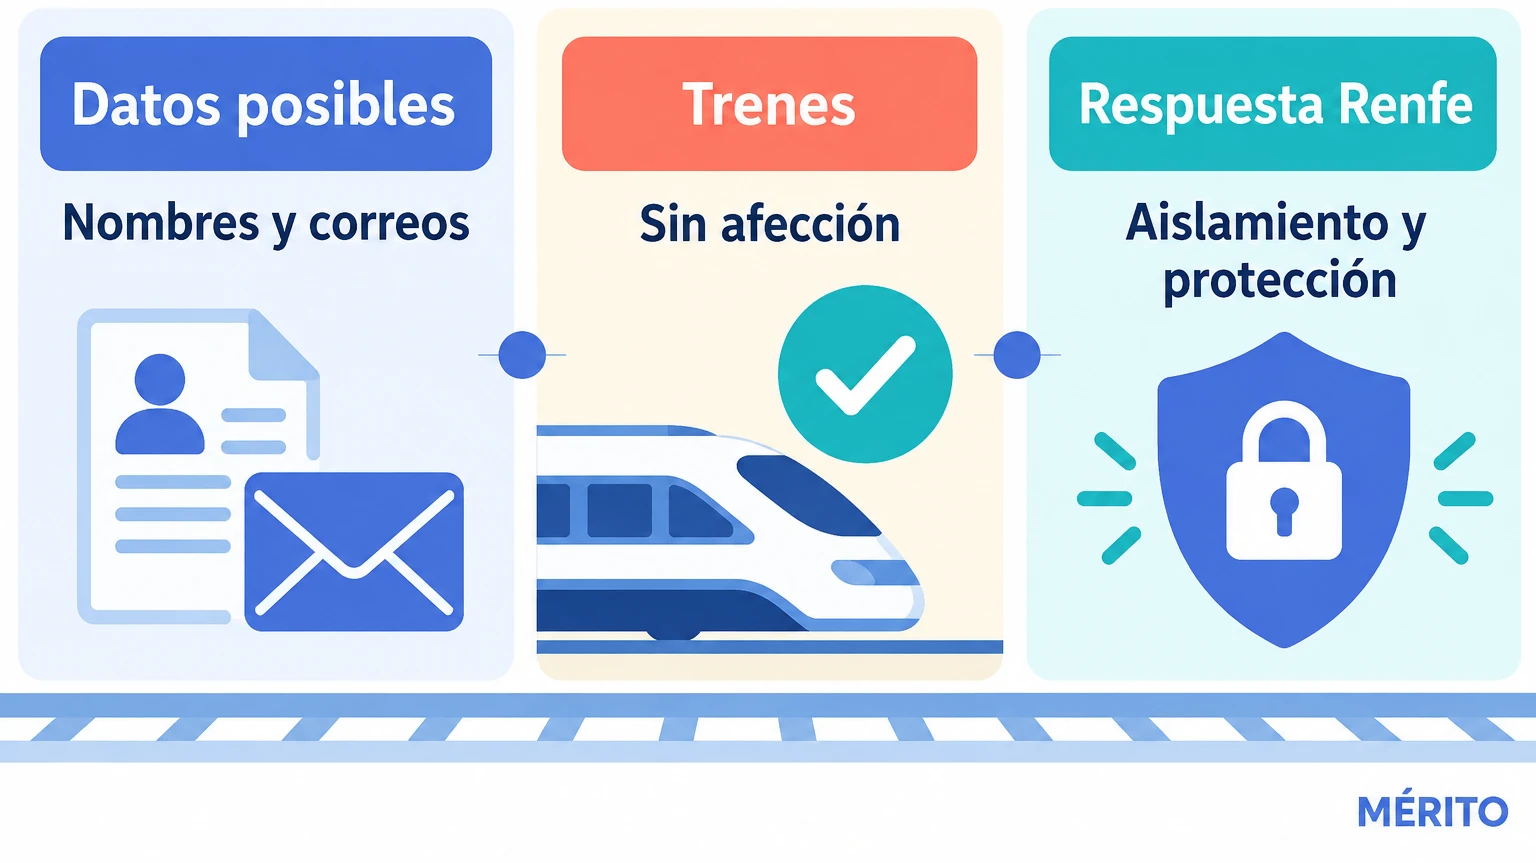
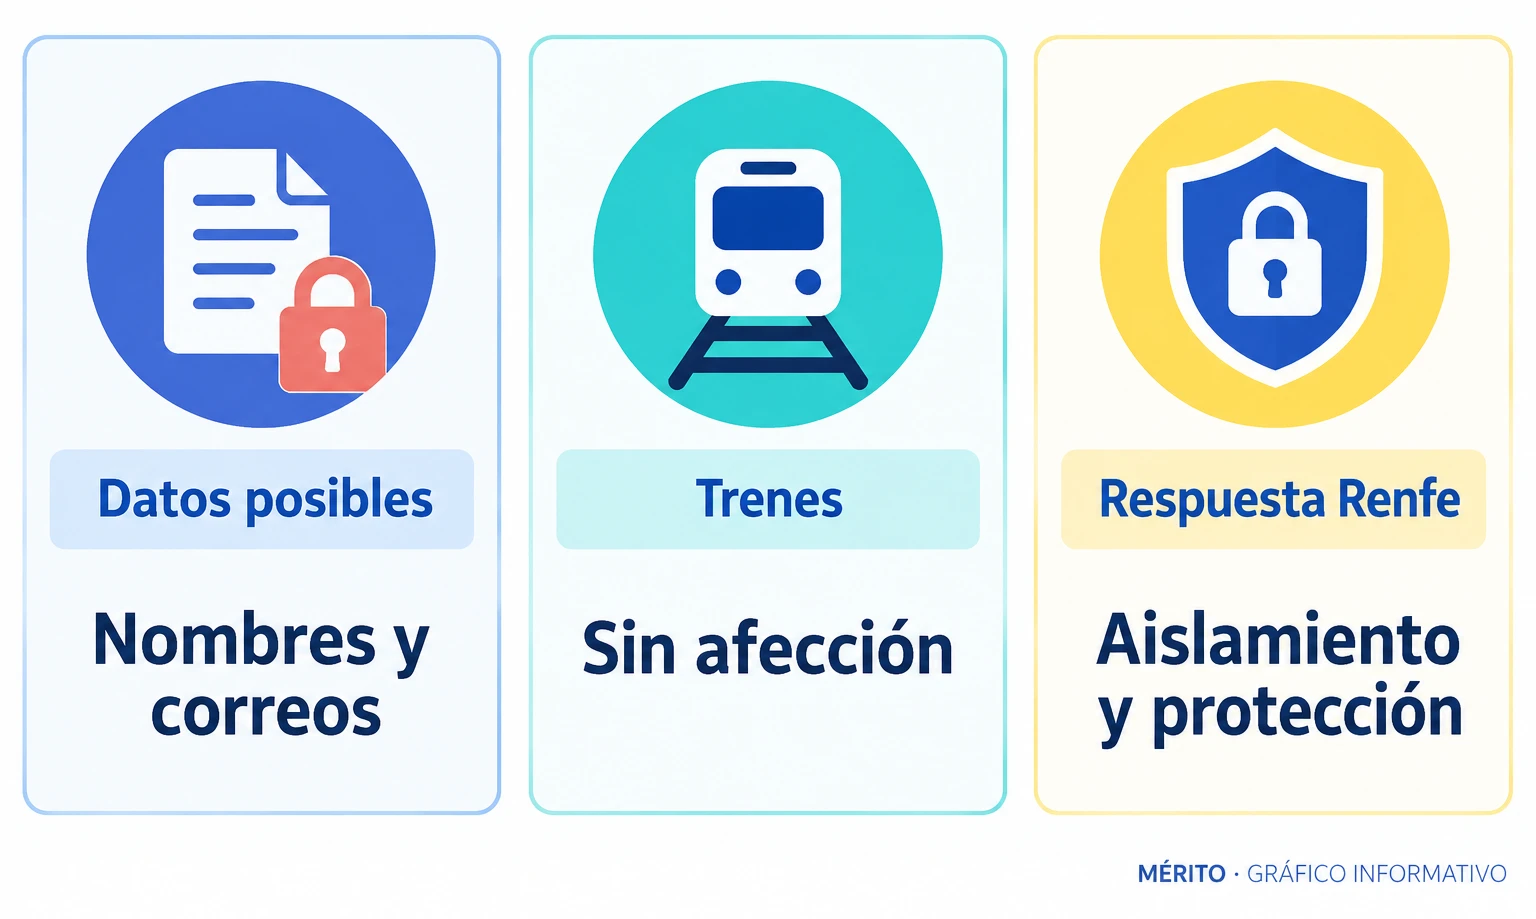
Renfe comunicó el 25 de septiembre de 2026 que investigaba un posible acceso a datos de usuarios desde servidores de Adif conectados con sus sistemas. La compañía señaló que la información podría incluir nombres y direcciones de correo electrónico, y que no tenía indicios concluyentes de difusión pública ni de acceso a datos bancarios, medios de pago o DNI. Adif y Renfe indicaron que la circulación ferroviaria no se había visto afectada.
Renfe comunicó el viernes 25 de septiembre de 2026 que había abierto una investigación técnica por un incidente relacionado con datos de viajeros. Según la evaluación preliminar de la compañía, los atacantes podrían haber accedido a información limitada, principalmente nombres y direcciones de correo electrónico. La empresa no precisó en las informaciones disponibles cuántas personas podrían estar afectadas.
Renfe situó el origen del incidente en servidores de Adif que habían sido comprometidos previamente y que mantenían interconexión con sistemas de la operadora. Esa es la atribución técnica comunicada por Renfe mientras continúa el análisis; las referencias disponibles no determinan por completo cómo se produjo el acceso ni cuál fue su alcance final.
Investigación y medidas de respuesta
Medidas tras detectar el incidente
La compañía afirmó que no había encontrado indicios de acceso a datos bancarios o financieros, medios de pago, números de DNI u otra información que calificó de especialmente sensible. También dijo que, con la información disponible hasta entonces, no había pruebas concluyentes de que los datos posiblemente obtenidos se hubieran difundido públicamente. La investigación seguía abierta.
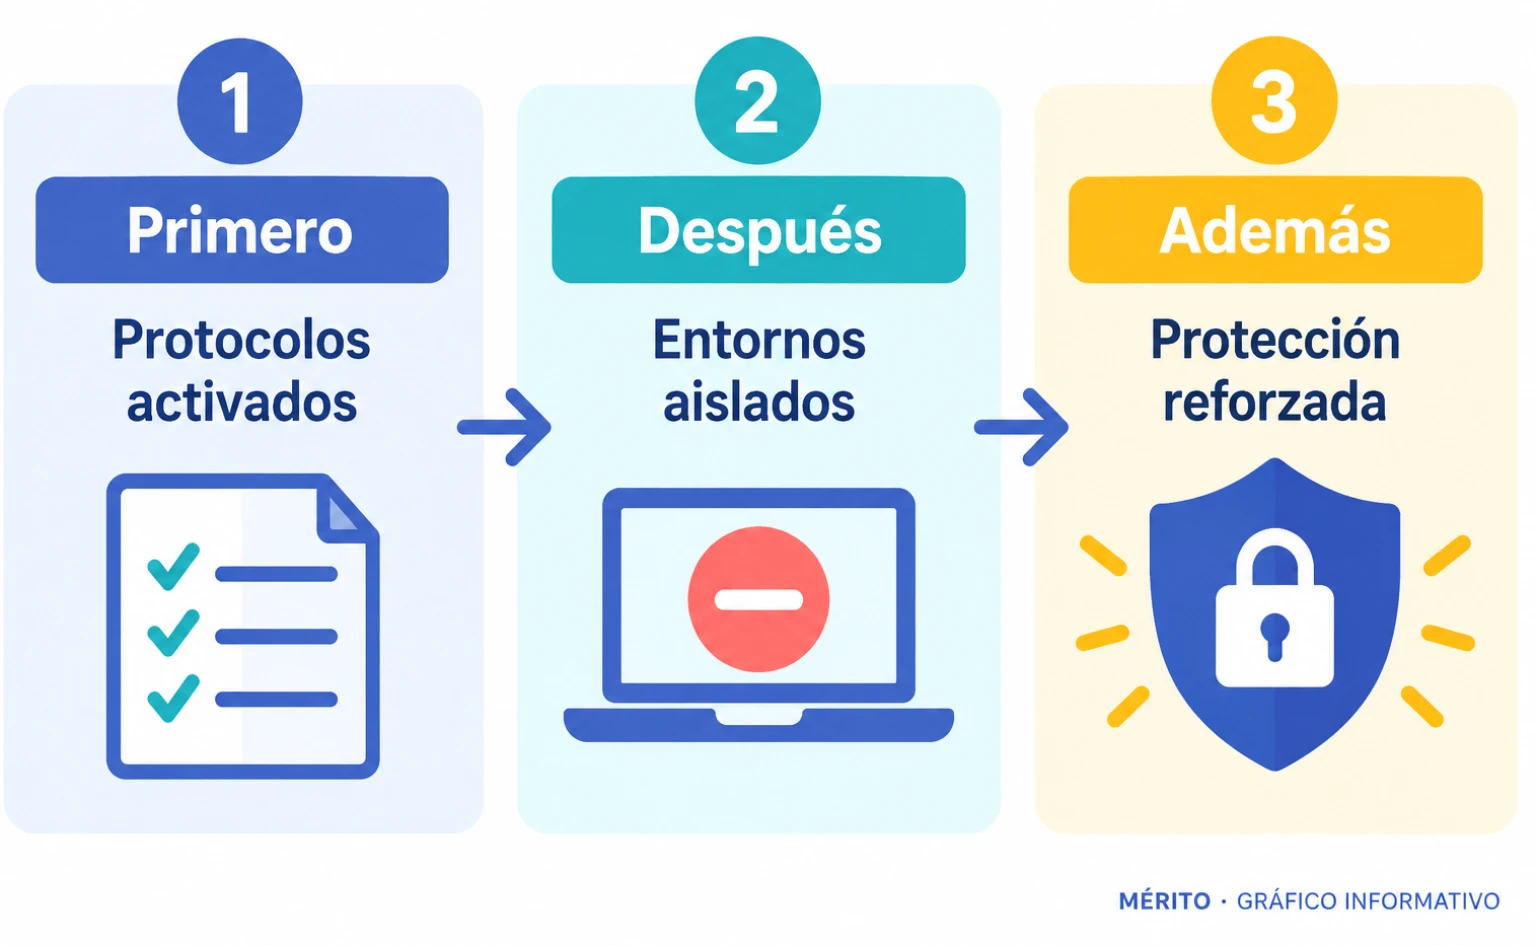
Tras detectar el incidente, Renfe aseguró haber activado sus protocolos de respuesta, aislado los entornos afectados y desplegado medidas adicionales de protección con apoyo de especialistas independientes en ciberseguridad. La empresa enmarcó el episodio en varias semanas de intentos de acceso a sus sistemas que, según su versión, habían sido detectados y bloqueados.
La circulación ferroviaria siguió operativa
Adif comunicó que ninguna aplicación ni sistema relacionado con la explotación ferroviaria había resultado afectado y que la circulación se desarrollaba con normalidad. Las informaciones sobre la respuesta de la entidad señalan que detectó actividad inusual en sus sistemas a última hora del jueves y que puso la información recabada a disposición del Centro Criptológico Nacional; también avisó a empresas y proveedores que podrían verse afectados.
Para comprender mejor
Seguir leyendo
Una selección de recursos externos para ampliar el contexto, entender los conceptos y seguir aprendiendo más allá de esta noticia.
Comprender vocabulario de ciberseguridad y conceptos relacionados con datos personales.incibe.es
El extracto indica que incluye definiciones de términos como autenticación, cesión de datos y datos personales, útiles para interpretar el lenguaje de una investigación de seguridad.
Conocer qué es el Centro Criptológico Nacional y cuáles son algunas de sus responsabilidades públicas.ccn-cert.cni.es
La ficha explica sus funciones de coordinación y seguridad de las tecnologías de la información en el ámbito de la Administración; aporta contexto institucional sin describir este incidente.
Distinguir a los principales agentes y funciones del sector ferroviario español.transportes.gob.es
La página del Ministerio presenta la estructura del sector y menciona a Renfe Operadora, lo que ayuda a situar a las entidades ferroviarias en su marco institucional.
Entender cómo se organiza el Grupo Renfe y cómo se estructura su gobierno corporativo.grupo.renfe.com
La información institucional describe la organización del grupo y sus sociedades, aportando contexto sobre Renfe como entidad, no sobre el posible acceso a los datos.
Enlaces localizados con Brave Search y seleccionados por su utilidad educativa. No forman parte de las fuentes empleadas para redactar esta pieza.
Datos relacionados
El contexto, en cifras oficiales
Observaciones vigentes vinculadas a los territorios o entidades de esta noticia.
Salud pública
Sistema de vigilancia de la mortalidad diaria MoMo
Panel oficial disponible con mortalidad observada, estimada y excesos atribuibles a temperatura por territorio, sexo y edad.
Estos resultados corresponden exactamente a la versión publicada. Si cambia el contenido o alguna fuente, dejan de ser válidos y deben calcularse de nuevo.
Comprueba que la pieza tenga fuentes declaradas y verificadas, que el nivel de evidencia se presente correctamente y que el desarrollo sea suficiente para sostener sus afirmaciones.
100/100
Analizado 26/09/2026 02:20 · rules-v1
Ausencia de sesgo
Aprobado
Busca lenguaje emocional, descalificaciones, generalizaciones absolutas y una voz editorial impropia de una noticia. También comprueba atribuciones y pluralidad de fuentes cuando la materia es sensible.
100/100
Analizado 26/09/2026 02:20 · rules-v1
Ausencia de clickbait
Aprobado
Evalúa si el titular cuenta el hecho principal sin ocultarlo para provocar curiosidad, sin promesas exageradas y sin recursos tipográficos engañosos.
100/100
Analizado 26/09/2026 02:20 · rules-v1
Coherencia editorial
Aprobado
Contrasta titular, subtítulo, resumen y cuerpo para detectar contradicciones, cifras sin respaldo o un alcance mayor del que permite la información disponible.
100/100
Analizado 26/09/2026 02:20 · rules-v1
Plagio y originalidad
Aprobado
Compara la prosa con los extractos de las fuentes utilizadas y con hasta 250 publicaciones recientes de Mérito para detectar copia extensa o una reescritura demasiado cercana.
100/100
Analizado 26/09/2026 02:20 · rules-v1
Conflictos de interés
Aprobado
Analiza posibles relaciones entre la autoría, el medio y las fuentes, así como patrocinio, lenguaje promocional o dependencia exclusiva de comunicados de prensa.
100/100
Analizado 26/09/2026 02:20 · rules-v1
La puntuación es un indicador de control, no una probabilidad de verdad. Consulta también nuestra metodología editorial.