La detención y los registros en Alicante
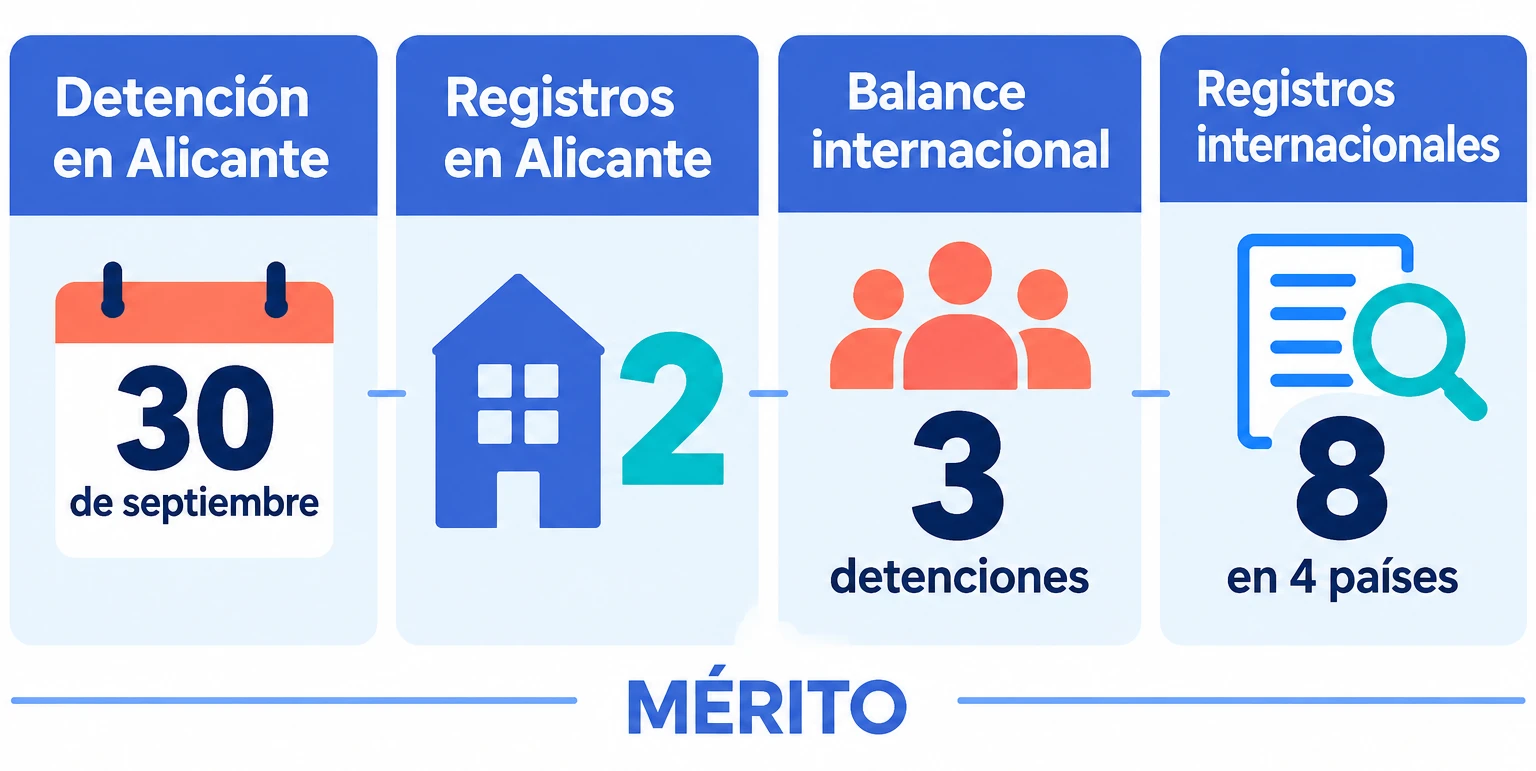
La Guardia Civil y los Mossos d’Esquadra detuvieron en la provincia de Alicante a un menor el 30 de septiembre, en el marco de KillSwitch, una operación internacional coordinada con Europol y Eurojust contra KillSec, un grupo dedicado a ataques de ransomware.
En Alicante se realizaron dos registros: uno en un domicilio y otro en una oficina de un establecimiento hotelero. Una mujer quedó investigada por su presunta relación con los hechos. Los agentes intervinieron equipos informáticos, teléfonos, carteras de criptoactivos y servicios de anonimización y cifrado.
Un análisis inicial de lo incautado detectó transacciones que los investigadores atribuyen a pagos de rescate realizados por algunas víctimas.
Dos investigaciones convergieron
La investigación de la Guardia Civil, denominada Rotoma, comenzó en 2025 con la colaboración del FBI de San Juan de Puerto Rico para localizar en España a personas vinculadas con KillSec. A partir de una imagen asociada a uno de los perfiles del grupo, los investigadores identificaron en la provincia de Alicante a uno de sus presuntos administradores.
En paralelo, los Mossos investigaban un ciberataque atribuido presuntamente a KillSec contra una entidad catalana a comienzos de 2025. Las pesquisas apuntan a que los atacantes accedieron a sus sistemas, sustrajeron información sensible e intentaron extorsionar a la entidad. Los daños asociados al ataque se estiman en cerca de un millón de euros.
La coordinación entre ambos cuerpos permitió reunir las investigaciones. Los agentes sitúan al menor entre los principales administradores de KillSec, pero su función concreta y su posible participación en el ataque a la entidad catalana siguen bajo investigación.
Un operativo internacional
KillSwitch se saldó con tres detenciones y ocho registros en España, Grecia, Reino Unido y Rumanía. La actuación en Alicante incluyó dos de esos registros. Las diligencias se desarrollaron con participación de autoridades de varios países y coordinación policial y judicial internacional.
Las autoridades tomaron el control de infraestructura vinculada a KillSec, incluida su página de filtraciones. Cinco servidores centrales y diversos dominios utilizados por el grupo quedaron bajo control policial. La investigación también incluye el análisis de evidencias, activos y posibles beneficios obtenidos mediante la actividad atribuida a la organización.
El alcance y el método atribuidos a KillSec
Según las estimaciones de los investigadores, KillSec habría llevado a cabo más de 1.000 ciberataques en todo el mundo; alrededor de 500 habrían tenido éxito y más de 280 víctimas se habrían visto afectadas. El grupo estaría activo aproximadamente desde 2024.
La investigación describe un método basado en aprovechar vulnerabilidades o accesos deficientemente protegidos, en especial en sistemas de almacenamiento en la nube. Tras acceder a los sistemas, los atacantes copiaban información sensible y la trasladaban a infraestructura bajo su control.
Después amenazaban con publicar los datos sustraídos si la organización afectada no pagaba el rescate exigido. Si no había pago, los archivos podían quedar disponibles para su descarga. Los investigadores atribuyen a integrantes de la estructura distintas funciones, como administración, desarrollo, negociación y afiliación.
Las pesquisas continúan
La investigación sigue abierta. Los especialistas continúan examinando los dispositivos y la información incautada, rastreando posibles beneficios de la actividad atribuida al grupo e investigando a otros posibles integrantes. Las diligencias también podrían ayudar a identificar más víctimas y ataques.